SZBI a NIS2 — czym jest System Zarządzania Bezpieczeństwem Informacji i jak go wdrożyć?
Polityki bezpieczeństwa są aktualne. Procedury opisane, odpowiedzialności przypisane, a analiza ryzyka przeprowadzona. Organizacja ma dokumentację SZBI i na pierwszy rzut oka jest przygotowana na audyt cyberbezpieczeństwa.
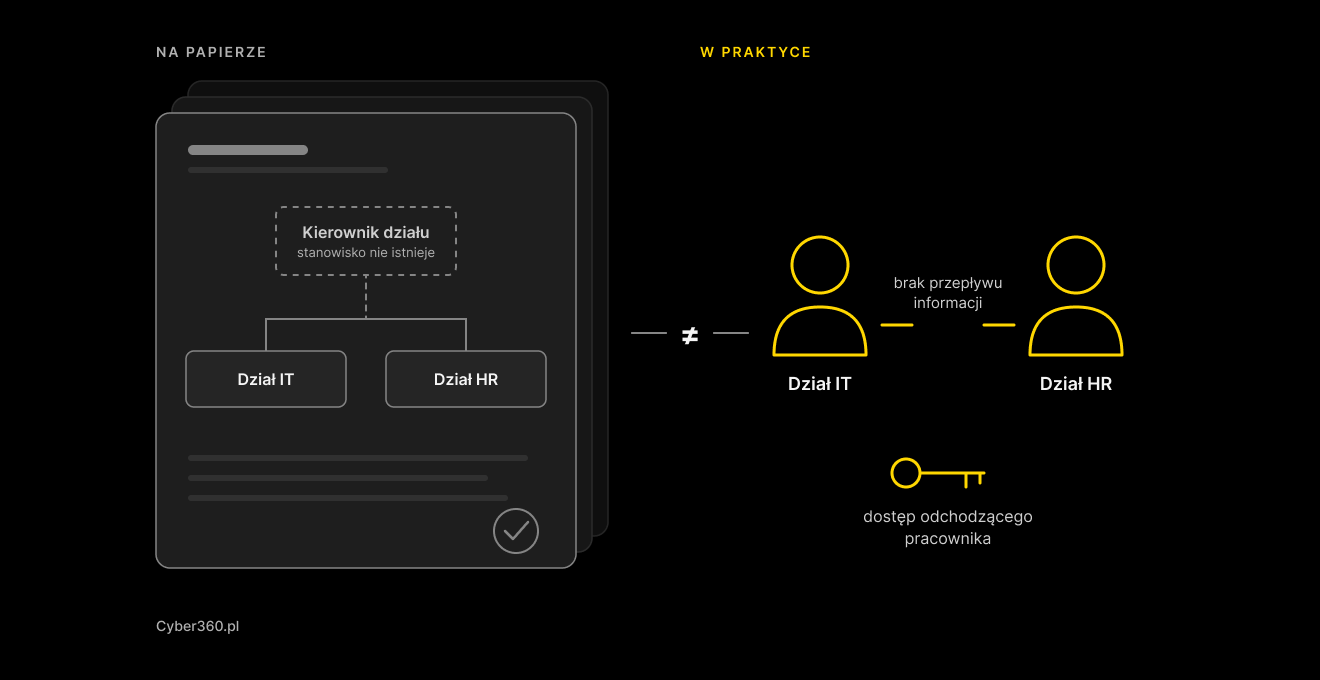
Wystarczy jednak kilka pytań, żeby pojawiły się problemy. Kto odpowiada za odebranie dostępów pracownikowi odchodzącemu z firmy? Czy dział IT rzeczywiście otrzymuje informacje o zmianach kadrowych? Co organizacja zrobiła z ryzykami uznanymi za najpoważniejsze?
Szybko okazuje się, że wskazane w dokumentacji osoby nie zawsze odpowiadają za opisane zadania, procedury nie odzwierciedlają codziennych praktyk, a analiza ryzyka nie przełożyła się na konkretne działania.
Dokumentacja istnieje, ale niekoniecznie opisuje sposób, w jaki organizacja rzeczywiście zarządza bezpieczeństwem informacji.
To jeden z najważniejszych aspektów Systemu Zarządzania Bezpieczeństwem Informacji (SZBI): jego skuteczność nie zależy od liczby przygotowanych dokumentów, ale od tego, czy wynikające z nich zasady są stosowane w praktyce.
Wraz z wymaganiami wynikającymi z dyrektywy NIS2 i nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa (KSC) temat ten staje się szczególnie istotny dla organizacji objętych regulacją. Czym dokładnie jest SZBI, co powinien obejmować i jak przygotować go tak, aby nie stał się jedynie zbiorem dokumentów?
Wyjaśniamy najważniejsze zagadnienia i pokazujemy, od czego zacząć.
Czym jest SZBI i jak łączy się z NIS2?
SZBI, czyli System Zarządzania Bezpieczeństwem Informacji, to zestaw powiązanych ze sobą zasad, procesów, odpowiedzialności i zabezpieczeń, które pomagają organizacji chronić informacje oraz zarządzać ryzykiem związanym z ich utratą, ujawnieniem lub nieuprawnioną modyfikacją.
Można myśleć o nim jak o instrukcji działania organizacji w obszarze bezpieczeństwa informacji. Nie chodzi jednak wyłącznie o to, by opisać zasady na papierze. SZBI powinno określać, jak firma identyfikuje zagrożenia, podejmuje decyzje dotyczące ryzyka, wdraża zabezpieczenia i sprawdza, czy przyjęte rozwiązania rzeczywiście działają.
W praktyce system powinien pomagać odpowiedzieć na pytania:
- Jakie informacje, systemy i procesy są kluczowe dla organizacji?
- Jakie zagrożenia mogą zakłócić ich działanie?
- Kto odpowiada za bezpieczeństwo poszczególnych zasobów?
- Jakie zabezpieczenia należy wdrożyć i kto za nie odpowiada?
- Co zrobić, gdy dojdzie do incydentu?
- Jak sprawdzić, czy zabezpieczenia są skuteczne i nadal odpowiadają potrzebom organizacji?
Dlaczego SZBI jest ważne w kontekście NIS2?
Dyrektywa NIS2 rozszerza wymagania dotyczące cyberbezpieczeństwa w Unii Europejskiej. W Polsce jej wdrożenie wiąże się z nowelizacją ustawy o krajowym systemie cyberbezpieczeństwa.
Przepisy wymagają od objętych nimi podmiotów kluczowych i ważnych m.in. zarządzania ryzykiem, wdrożenia odpowiednich środków technicznych i organizacyjnych, przygotowania procedur obsługi incydentów oraz zapewnienia odpowiedzialności kierownictwa za cyberbezpieczeństwo.
SZBI pomaga powiązać te obowiązki w jeden spójny system. Zamiast traktować każde wymaganie jako osobne zadanie do odhaczenia, organizacja może ustalić, jak będzie realizować je na co dzień, kto będzie za nie odpowiadał i jak potwierdzi ich wykonanie.
SZBI nie jest jednak synonimem pełnej zgodności z NIS2 ani KSC. Jego przygotowanie to ważna część działań, ale organizacja musi również zrealizować wszystkie pozostałe wymagania, które mają do niej zastosowanie.
Kto powinien wdrożyć SZBI?
Obowiązki związane z SZBI wynikają z polskiej ustawy o krajowym systemie cyberbezpieczeństwa. Dotyczą podmiotów kluczowych i ważnych, ale zakres wymaganych działań zależy od rodzaju podmiotu i przepisów mających do niego zastosowanie.
Nie chodzi wyłącznie o duże przedsiębiorstwa z sektorów takich jak energetyka, transport, bankowość czy ochrona zdrowia. KSC obejmuje również część podmiotów publicznych.
Wśród organizacji, które powinny przeanalizować swoją sytuację, znajdują się m.in.:
- przedsiębiorstwa świadczące usługi w sektorach objętych regulacją;
- wybrane instytucje i jednostki administracji publicznej;
- uczelnie i organizacje badawcze spełniające odpowiednie kryteria;
- inne podmioty publiczne objęte ustawą, w tym jednostki realizujące zadania publiczne zależne od systemów informacyjnych.
Zakres obowiązków jednostek publicznych zależy od ich statusu i przepisów mających do nich zastosowanie. Nie każda jednostka organizacyjna sektora publicznego podlega identycznym wymaganiom — w przypadku części mniejszych jednostek przewidziano rozwiązania uproszczone. Przed ustaleniem zakresu SZBI należy więc zweryfikować status konkretnej organizacji na gruncie KSC.
O objęciu regulacją decydują konkretne kryteria ustawowe, a nie sama nazwa branży czy forma organizacyjna. Dlatego pierwszym krokiem powinno być ustalenie, czy organizacja podlega KSC i jakie obowiązki musi zrealizować.
Warto również pamiętać, że SZBI może być przydatne niezależnie od obowiązku prawnego. Uporządkowane zasady zarządzania bezpieczeństwem pomagają ograniczać ryzyko, poprawiają kontrolę nad dostępem do informacji i ułatwiają reagowanie na incydenty.
Co powinno obejmować SZBI?
Nie istnieje jeden uniwersalny zestaw dokumentów, który będzie odpowiedni dla każdej organizacji. Zakres SZBI powinien wynikać z obowiązujących wymagań, charakteru działalności, wykorzystywanych systemów informacyjnych i zidentyfikowanych zagrożeń.
W przypadku podmiotów kluczowych i ważnych objętych KSC zakres SZBI powinien uwzględniać przede wszystkim systemy informacyjne wykorzystywane w procesach wpływających na świadczenie usług przez organizację. Oznacza to konieczność przeanalizowania nie tylko systemów bezpośrednio obsługujących daną usługę, ale również tych, od których zależy jej prawidłowe funkcjonowanie. Nie każdy system wykorzystywany w organizacji musi automatycznie zostać objęty takim samym zakresem wymagań.
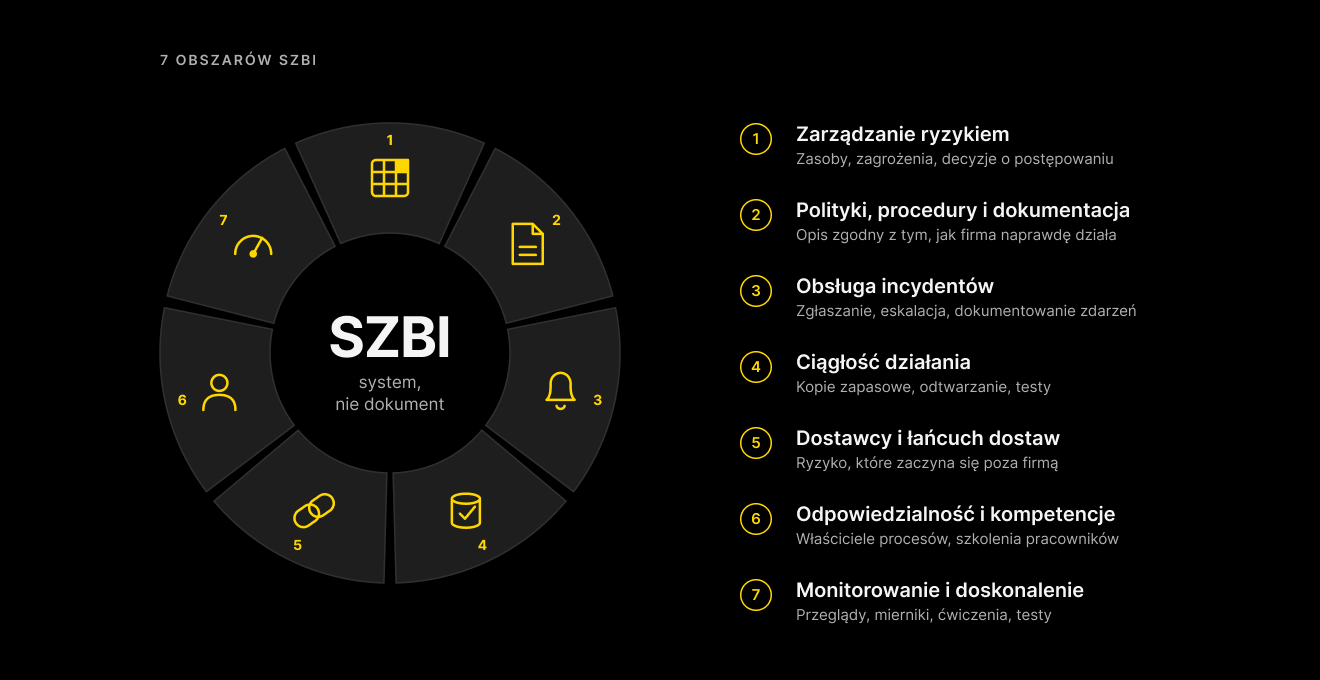
1. Zarządzanie ryzykiem
Organizacja powinna wiedzieć, jakie zasoby i procesy wymagają ochrony, co może im zagrozić oraz jakie skutki może przynieść incydent.
Przykład? Firma korzysta z systemu ERP, który obsługuje zamówienia, magazyn i rozliczenia. Niedostępność systemu może wstrzymać realizację zamówień, a utrata danych może utrudnić odtworzenie operacji. Analiza ryzyka powinna pomóc ustalić, jak ograniczyć prawdopodobieństwo takiego zdarzenia i co zrobić, jeśli mimo zabezpieczeń do niego dojdzie.
Samo sporządzenie listy zagrożeń nie wystarczy. Organizacja musi zdecydować, jak postąpi z każdym istotnym ryzykiem: ograniczy je dodatkowymi zabezpieczeniami, zaakceptuje na określonych warunkach, przeniesie część jego skutków lub zmieni sposób działania, aby go uniknąć.
2. Polityki, procedury i dokumentacja
Dokumentacja określa, jak organizacja zarządza bezpieczeństwem informacji. Może obejmować polityki bezpieczeństwa, zasady zarządzania dostępem, procedury reagowania na incydenty, reguły postępowania z zasobami czy dokumenty dotyczące ciągłości działania.
Ważne, aby dokumenty odpowiadały rzeczywistym procesom i jasno określały odpowiedzialność, a nie były tylko pewnym wyidealizowanym stanem rzeczy. Jeśli procedura mówi, że dostęp do systemu zatwierdza kierownik określonego działu, taka rola musi istnieć, a proces zatwierdzania musi rzeczywiście przebiegać w opisany sposób.
Dokumentacja powinna być też regularnie aktualizowana. Zmiana struktury organizacyjnej, wdrożenie nowego systemu czy odejście osoby odpowiedzialnej za dany proces – to wszystko sytuacje, gdy konieczna jest aktualizacja.
3. Obsługa incydentów
Organizacja powinna wiedzieć, jak rozpoznawać incydenty, komu je zgłaszać, kto odpowiada za ich obsługę i jak ograniczać ich skutki.
Nie wystarczy ogólna instrukcja stwierdzająca, że „incydent należy zgłosić do IT”. Pracownik powinien wiedzieć, gdzie zgłosić podejrzaną wiadomość, co zrobić w przypadku utraty urządzenia i jak postąpić, gdy nie może skontaktować się z osobą odpowiedzialną.
Procedury powinny określać również sposób dokumentowania zdarzeń, eskalacji problemów i realizacji obowiązków zgłoszeniowych wynikających z przepisów.
4. Ciągłość działania i odtwarzanie po awarii
Co stanie się, gdy firma utraci dostęp do systemu finansowego, serwera plików albo aplikacji obsługującej kluczową usługę? Jak długo może działać bez danego systemu i w jaki sposób przywróci jego działanie?
SZBI powinno uwzględniać takie scenariusze. Znaczenie mają m.in. kopie zapasowe, procedury awaryjne, plany odtwarzania systemów i testowanie przyjętych rozwiązań.
Posiadanie kopii zapasowej nie oznacza jeszcze, że organizacja potrafi skutecznie odtworzyć dane. Trzeba sprawdzać, czy kopie są dostępne, kompletne i można je wykorzystać w praktyce.
Znaczenie dobrego planu ciągłości działania pokazuje atak ransomware na Ośrodek Pomocy Społecznej w Aleksandrowie w 2022 roku. Placówka utraciła dostęp do szczegółowych danych około 1500 klientów. Kopia zapasowa, przechowywana na dysku sieciowym, również została zaszyfrowana, dlatego dane trzeba było odtworzyć przy pomocy zewnętrznego podmiotu. Przypadek pokazuje, że sama obecność kopii zapasowej nie wystarcza — trzeba również zadbać o jej odporność na atak i możliwość skutecznego odtworzenia danych.
5. Bezpieczeństwo dostawców i łańcucha dostaw
Ryzyko cyberbezpieczeństwa nie kończy się na granicach organizacji. Może wynikać również z działalności dostawców technologii, usług IT i innych partnerów mających dostęp do systemów lub informacji.
Organizacja powinna zatem wiedzieć, od których dostawców zależy jej działalność, oceniać związane z nimi ryzyko i określać wymagania bezpieczeństwa w ramach współpracy. Warto również ustalić, jak reagować na podatności lub incydenty dotyczące wykorzystywanych produktów i usług.
6. Odpowiedzialność i kompetencje pracowników
Każdy istotny proces powinien mieć właściciela, czyli osobę odpowiedzialną za jego realizację i nadzór. Role muszą być przypisane do rzeczywistych stanowisk i osób, a pracownicy powinni rozumieć swoje obowiązki.
W kontekście KSC istotne są również wymagania dotyczące wyznaczania osób do kontaktu w ramach krajowego systemu cyberbezpieczeństwa oraz weryfikacji personelu wykonującego określone zadania związane z SZBI i zgłaszaniem incydentów.
Co do zasady podmioty kluczowe i ważne wyznaczają dwie osoby do kontaktu z innymi podmiotami KSC. Mikro- i mali przedsiębiorcy mogą wyznaczyć jedną osobę. Osoby realizujące zadania związane z SZBI i zgłaszaniem incydentów muszą przedstawić zaświadczenie o niekaralności za określone przestępstwa przeciwko ochronie informacji. Obowiązek dotyczy osób dopuszczanych do wykonywania tych zadań, również zatrudnionych na podstawie umów cywilnoprawnych.
Szczególna odpowiedzialność spoczywa na kierownictwie podmiotu kluczowego lub ważnego. Kierownik odpowiada za podejmowanie decyzji dotyczących SZBI, zapewnienie odpowiednich zasobów, przydzielanie zadań i nadzorowanie ich realizacji. Ma również obowiązek regularnego podnoszenia swoich kompetencji poprzez szkolenia z zakresu cyberbezpieczeństwa. Powierzenie części zadań innym osobom nie zwalnia go z odpowiedzialności za ich realizację.
Nie można też pominąć szkoleń. Nawet dobrze zaprojektowane zabezpieczenia mogą okazać się nieskuteczne, jeśli pracownicy nie wiedzą, jak z nich korzystać albo nie rozumieją, jak zgłaszać podejrzane zdarzenia.
7. Monitorowanie i doskonalenie
SZBI nie kończy się w dniu zatwierdzenia dokumentacji. Organizacja powinna regularnie sprawdzać, czy przyjęte zasady są stosowane, zabezpieczenia działają, a zidentyfikowane ryzyka pozostają pod kontrolą.
W praktyce oznacza to m.in. przeglądy procedur i uprawnień, analizę incydentów, testowanie zabezpieczeń oraz weryfikację, czy system nadal odpowiada potrzebom organizacji.
Pomocne są również mierniki skuteczności, dzięki którym można ocenić, czy działania w obszarze cyberbezpieczeństwa przynoszą oczekiwane rezultaty.
W zależności od zidentyfikowanych ryzyk organizacja może uzupełniać przeglądy i pomiary o testy techniczne, audyty oraz ćwiczenia scenariuszy incydentów. Pomagają one sprawdzić nie tylko skuteczność zabezpieczeń, lecz także gotowość zespołu do reagowania.
Jak wdrożyć SZBI krok po kroku?
Wdrożenie SZBI warto potraktować jako uporządkowany proces. Jego zakres będzie zależał od wielkości organizacji, jej dojrzałości w zakresie cyberbezpieczeństwa oraz wymagań, które musi spełnić.
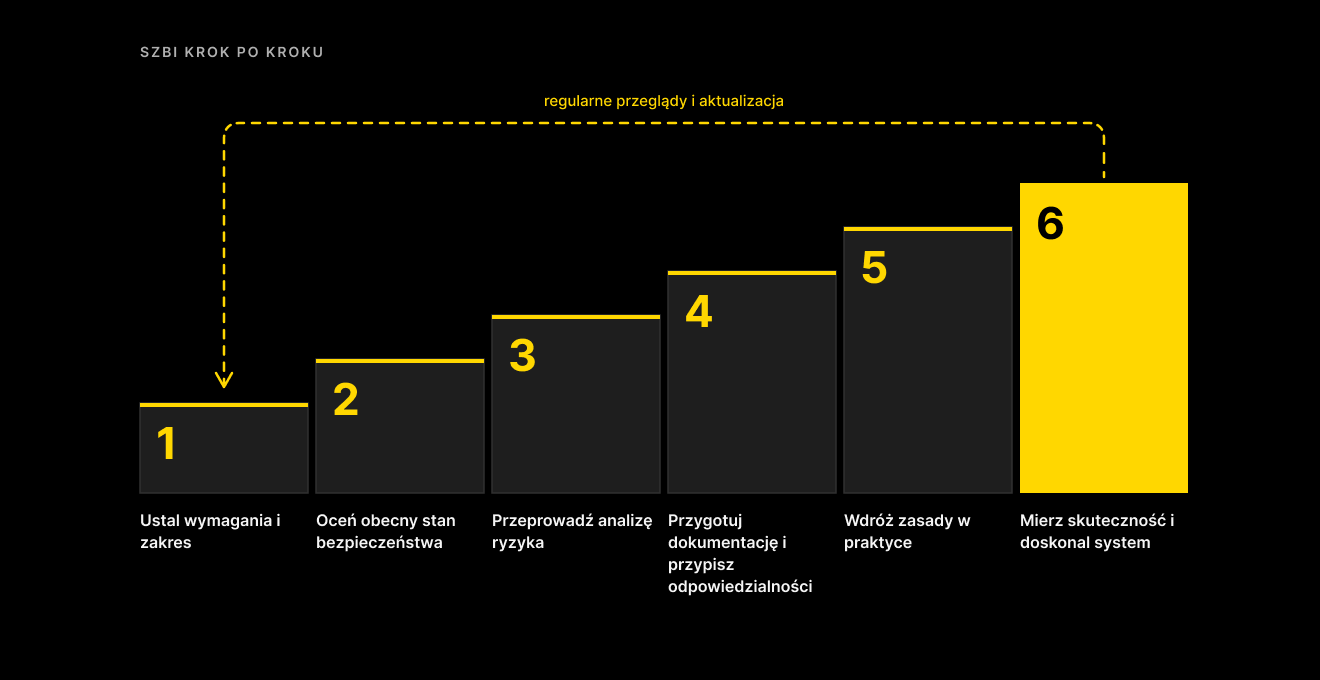
Krok 1. Ustal wymagania i zakres systemu
Zacznij od ustalenia, czy organizacja podlega KSC, jaki ma status i jakie obowiązki jej dotyczą. Następnie określ, jakie procesy, informacje i systemy informacyjne powinien obejmować SZBI.
Ważne, aby zakres wynikał z rzeczywistej działalności organizacji, a nie wyłącznie z gotowego wzoru dokumentacji.
Krok 2. Oceń obecny stan bezpieczeństwa
Sprawdź, jakie polityki, procedury i zabezpieczenia już funkcjonują. Zidentyfikuj luki, nieaktualne dokumenty, niejasny podział odpowiedzialności i procesy, które istnieją tylko na papierze.
Nie trzeba automatycznie budować wszystkiego od zera. Organizacja może wykorzystać istniejące rozwiązania, o ile odpowiadają wymaganiom i są skutecznie stosowane.
Krok 3. Przeprowadź analizę ryzyka
Zidentyfikuj kluczowe zasoby, zagrożenia i potencjalne skutki incydentów. Ustal, które ryzyka wymagają najpilniejszych działań, i zaplanuj sposób postępowania z każdym istotnym ryzykiem.
Analiza powinna prowadzić do konkretnych decyzji: jakie zabezpieczenia wdrożyć, kto ma to zrobić, do kiedy i jak zostanie sprawdzona skuteczność działania.
Krok 4. Przygotuj dokumentację i przypisz odpowiedzialności
Opracuj lub zaktualizuj wymagane polityki, procedury i inne dokumenty. Zaangażuj osoby odpowiedzialne za procesy, których dokumentacja dotyczy.
To ważny moment, aby sprawdzić, czy opisane role istnieją, procedury są wykonalne, a wymagania można zastosować w codziennej pracy. Dokumentacja przygotowana bez udziału właścicieli procesów może nie odzwierciedlać rzeczywistego działania organizacji.
Krok 5. Wdróż zasady w praktyce
Przekaż odpowiedzialności właściwym osobom, przygotuj pracowników do stosowania procedur i uruchom zaplanowane zabezpieczenia. W razie potrzeby wprowadź zmiany organizacyjne, techniczne lub dotyczące współpracy z dostawcami.
Sprawdź, czy pracownicy wiedzą, co mają robić, i czy procedury działają w praktyce — nie tylko podczas ćwiczeń, ale również w codziennych sytuacjach.
Krok 6. Mierz skuteczność i doskonal system
Ustal, jak organizacja będzie sprawdzać działanie SZBI. Wyznacz mierniki, określ osoby odpowiedzialne za ich monitorowanie i zaplanuj regularne przeglądy.
Wyniki powinny prowadzić do konkretnych decyzji. Jeśli testy odtwarzania danych wykazują problemy, należy poprawić proces. Jeśli pracownicy nie zgłaszają incydentów, warto sprawdzić, czy znają procedurę i czy jest ona dla nich dostępna.
-
01
Ustalenie wymagań
Określ obowiązki organizacji wynikające z KSC oraz procesy, informacje i systemy, które powinien obejmować SZBI.
-
02
Ocena obecnych zabezpieczeń
Zweryfikuj istniejące zabezpieczenia, dokumentację i procedury, identyfikując obszary wymagające poprawy.
-
03
Analiza ryzyka
Zidentyfikuj kluczowe zagrożenia i ryzyka, ustal priorytety oraz zaplanuj działania ograniczające ich skutki.
-
04
Dokumentacja & odpowiedzialność
Opracuj niezbędne polityki i procedury oraz przypisz odpowiedzialności osobom zaangażowanym w ich realizację.
-
05
Praktyczne wdrożenie
Przygotuj pracowników, uruchom zaplanowane zabezpieczenia i zadbaj o stosowanie procedur w codziennej pracy.
-
06
Doskonalenie systemu
Monitoruj działanie SZBI, analizuj wyniki i regularnie wprowadzaj usprawnienia.
Jakie błędy najczęściej osłabiają SZBI?
Nawet dobrze zaplanowane wdrożenie może nie przynieść oczekiwanych rezultatów, jeśli organizacja potraktuje SZBI jako projekt dokumentacyjny, a nie sposób zarządzania bezpieczeństwem.
1. Zakup gotowej dokumentacji bez dostosowania jej do organizacji
W przypadku cyberbezpieczeństwa gotowe wzory mogą być punktem wyjścia, ale nie zastąpią analizy własnych zasobów, procesów i ryzyk.
Jeśli procedura odwołuje się do nieistniejącego stanowiska, opisuje niewykorzystywany system albo zakłada proces, który nigdy nie został wdrożony, dokumentacja nie pomaga w zarządzaniu bezpieczeństwem. Może wręcz utrudnić wykazanie, że organizacja działa zgodnie z przyjętymi zasadami.
Ministerstwo Cyfryzacji podkreśla, że zakupiona dokumentacja nie zapewnia zgodności z KSC sama w sobie. Organizacja musi znać swoje aktywa i ryzyka, stosować adekwatne zabezpieczenia oraz wdrożyć procedury w praktyce.
2. Dokumentacja bez właścicieli procesów
Konsultant może pomóc zinterpretować wymagania, zaprojektować strukturę dokumentacji i uporządkować proces wdrożenia. Nie powinien jednak zastępować wiedzy pracowników o tym, jak organizacja faktycznie działa.
Jeżeli procedurę nadawania dostępów przygotowano bez udziału osób odpowiedzialnych za kadry, IT i właścicieli systemów, może się okazać, że nie da się jej zastosować w praktyce.
Każdy istotny proces powinien mieć właściciela, który potwierdzi, że jego opis odpowiada rzeczywistości i będzie możliwy do utrzymania.
3. Próba objęcia zbyt szerokiego zakresu bez ustalenia priorytetów
Organizacja może próbować jednocześnie opisać wszystkie działy, procesy i systemy. W rezultacie projekt staje się trudny do koordynowania, a dokumentacja powstaje szybciej niż realne rozwiązania.
Lepszym podejściem jest określenie zakresu zgodnie z wymaganiami i rzeczywistymi zależnościami biznesowymi, a następnie zaplanowanie prac według ryzyka i priorytetów. Nie oznacza to pomijania wymaganych obszarów, lecz uporządkowanie sposobu ich wdrażania.
4. Błędne zrozumienie prawdziwego ryzyka dla organizacji
Ogólna lista zagrożeń skopiowana z szablonu nie pokazuje, które ryzyka są istotne dla konkretnej organizacji.
Firma produkcyjna, placówka medyczna i przedsiębiorstwo usługowe mogą korzystać z różnych systemów, mieć inne zależności i ponosić odmienne skutki przestoju lub ataku na ich infrastrukturę. Analiza ryzyka powinna uwzględniać te różnice oraz wskazywać konkretne działania ograniczające zagrożenia.
5. Analiza ryzyka bez planu postępowania
Zidentyfikowanie ryzyka to dopiero początek. Jeżeli organizacja nie zdecyduje, czy ryzyko ograniczy, zaakceptuje, przeniesie lub uniknie, nie powstanie plan, który pozwoli zarządzać nim w praktyce.
Dla każdego istotnego ryzyka warto określić sposób postępowania, osobę odpowiedzialną, termin realizacji i sposób weryfikacji rezultatu.
6. Brak mierników skuteczności
Jeżeli organizacja nie sprawdza, czy pracownicy znają procedury, czy kopie zapasowe można odtworzyć i czy incydenty są obsługiwane zgodnie z ustalonym procesem, trudno ocenić, czy SZBI działa.
Mierniki nie muszą być skomplikowane. Ważne, aby odpowiadały celom organizacji i pomagały podejmować decyzje.
Co się dzieje, gdy procedury istnieją tylko na papierze?
Kontrola NIK w zachodniopomorskich urzędach gmin wykazała, że mimo posiadania dokumentacji SZBI brakowało m.in. osób odpowiedzialnych za kontakt w ramach KSC, procedur odtwarzania danych i skutecznego zarządzania incydentami.
Z kolei w sprawie ransomware w SPZOZ w Pajęcznie UODO zwrócił uwagę na brak udokumentowanej analizy ryzyka i błędną ocenę skutków incydentu.
Oba przypadki pokazują, że skuteczny system bezpieczeństwa wymaga nie tylko dokumentacji, ale też jasno określonych odpowiedzialności, sprawdzonych procedur i właściwego podejmowania decyzji.
Jak mierzyć skuteczność SZBI? Przykładowe KPI
Mierniki skuteczności pozwalają przejść od deklaracji do sprawdzalnych rezultatów. Nie ma jednego zestawu KPI, który będzie właściwy dla każdej organizacji. Wskaźniki powinny wynikać z ryzyk, celów bezpieczeństwa i procesów, które firma chce kontrolować.
Przykładowe mierniki to:
- Realizacja szkoleń z cyberbezpieczeństwa — jaki odsetek pracowników ukończył wymagane szkolenia w określonym okresie?
- Czas od wykrycia incydentu do jego zgłoszenia — czy zdarzenia są przekazywane odpowiednim osobom wystarczająco szybko?
- Czas obsługi incydentu — ile czasu zajmuje ograniczenie skutków i przywrócenie normalnego działania?
- Skuteczność odtwarzania kopii zapasowych — jaki odsetek zaplanowanych testów zakończył się powodzeniem?
- Realizacja ćwiczeń i testów — czy organizacja regularnie sprawdza gotowość do reagowania na incydenty?
- Terminowość przeglądów uprawnień — czy dostępy są weryfikowane zgodnie z ustalonym harmonogramem?
- Skuteczność systemów monitorowania — jaka część alertów okazuje się fałszywymi alarmami i czy ich liczba utrudnia wykrywanie rzeczywistych zagrożeń?
Najważniejsze jest to, by wyniki prowadziły do działania. Jeżeli test odtwarzania kopii zapasowych zakończył się niepowodzeniem, należy ustalić przyczynę i zaplanować poprawę. Jeżeli przeglądy uprawnień są regularnie opóźnione, trzeba sprawdzić, czy odpowiedzialność jest jasno przypisana i czy proces ma odpowiednie zasoby.
Czy dokumentację SZBI można przygotować samodzielnie?
Tak, organizacja może przygotować dokumentację własnymi siłami, jeśli dysponuje odpowiednimi kompetencjami i zna swoje procesy. W praktyce trudność polega jednak nie tylko na opracowaniu dokumentów, ale również na właściwym przełożeniu wymagań na działania, które będą możliwe do utrzymania w codziennej pracy.
Wsparcie zewnętrznego specjalisty może być szczególnie przydatne, gdy firma nie ma doświadczenia we wdrażaniu SZBI, musi uporządkować wiele istniejących procedur albo potrzebuje pomocy w ocenie luk i zaplanowaniu działań.
Przy wyborze partnera warto ustalić, czy jego praca ograniczy się do przygotowania dokumentów, czy obejmie również analizę obecnego stanu, dopasowanie rozwiązań do organizacji i wsparcie w zaplanowaniu wdrożenia.
Niezależnie od wybranego modelu współpracy, organizacja musi znać przyjęte zasady, przypisać odpowiedzialności i zadbać o stosowanie procedur. Zewnętrzny partner może wesprzeć ten proces, ale nie sprawi, że SZBI zacznie działać bez zaangażowania osób po stronie organizacji.
Jak Cyber360 może pomóc w przygotowaniu SZBI?
Jeśli Twoja organizacja przygotowuje się do wymagań KSC i potrzebuje uporządkować dokumentację SZBI, warto zacząć od określenia obowiązków, oceny obecnego stanu i zidentyfikowania brakujących elementów. Cyber360 wspiera organizacje w przygotowaniu dokumentacji Systemu Zarządzania Bezpieczeństwem Informacji.
Sprawdź, jak wygląda wsparcie w przygotowaniu dokumentacji SZBI.
Podsumowanie
SZBI nie powinno być zbiorem dokumentów przygotowanych wyłącznie po to, aby wykazać zgodność z wymaganiami. To żywy, stale aktualizowany system, który ma pomagać organizacji zarządzać ryzykiem, chronić informacje i reagować na incydenty.
Aby go wdrożyć, trzeba ustalić wymagania, ocenić obecny stan bezpieczeństwa, przeprowadzić analizę ryzyka, przygotować dopasowaną dokumentację, przypisać odpowiedzialności i sprawdzić, czy przyjęte zasady działają w praktyce.
Warto również mierzyć skuteczność działań i regularnie aktualizować system. Zmiany kadrowe, nowe technologie i zmieniające się zagrożenia sprawiają, że SZBI wymaga stałego nadzoru.
Dobrze przygotowany system łączy wymagania formalne z codziennym działaniem organizacji. To właśnie ta spójność — a nie sama liczba dokumentów — decyduje o jego praktycznej wartości.