Sprawdź gotowość organizacji na NIS2
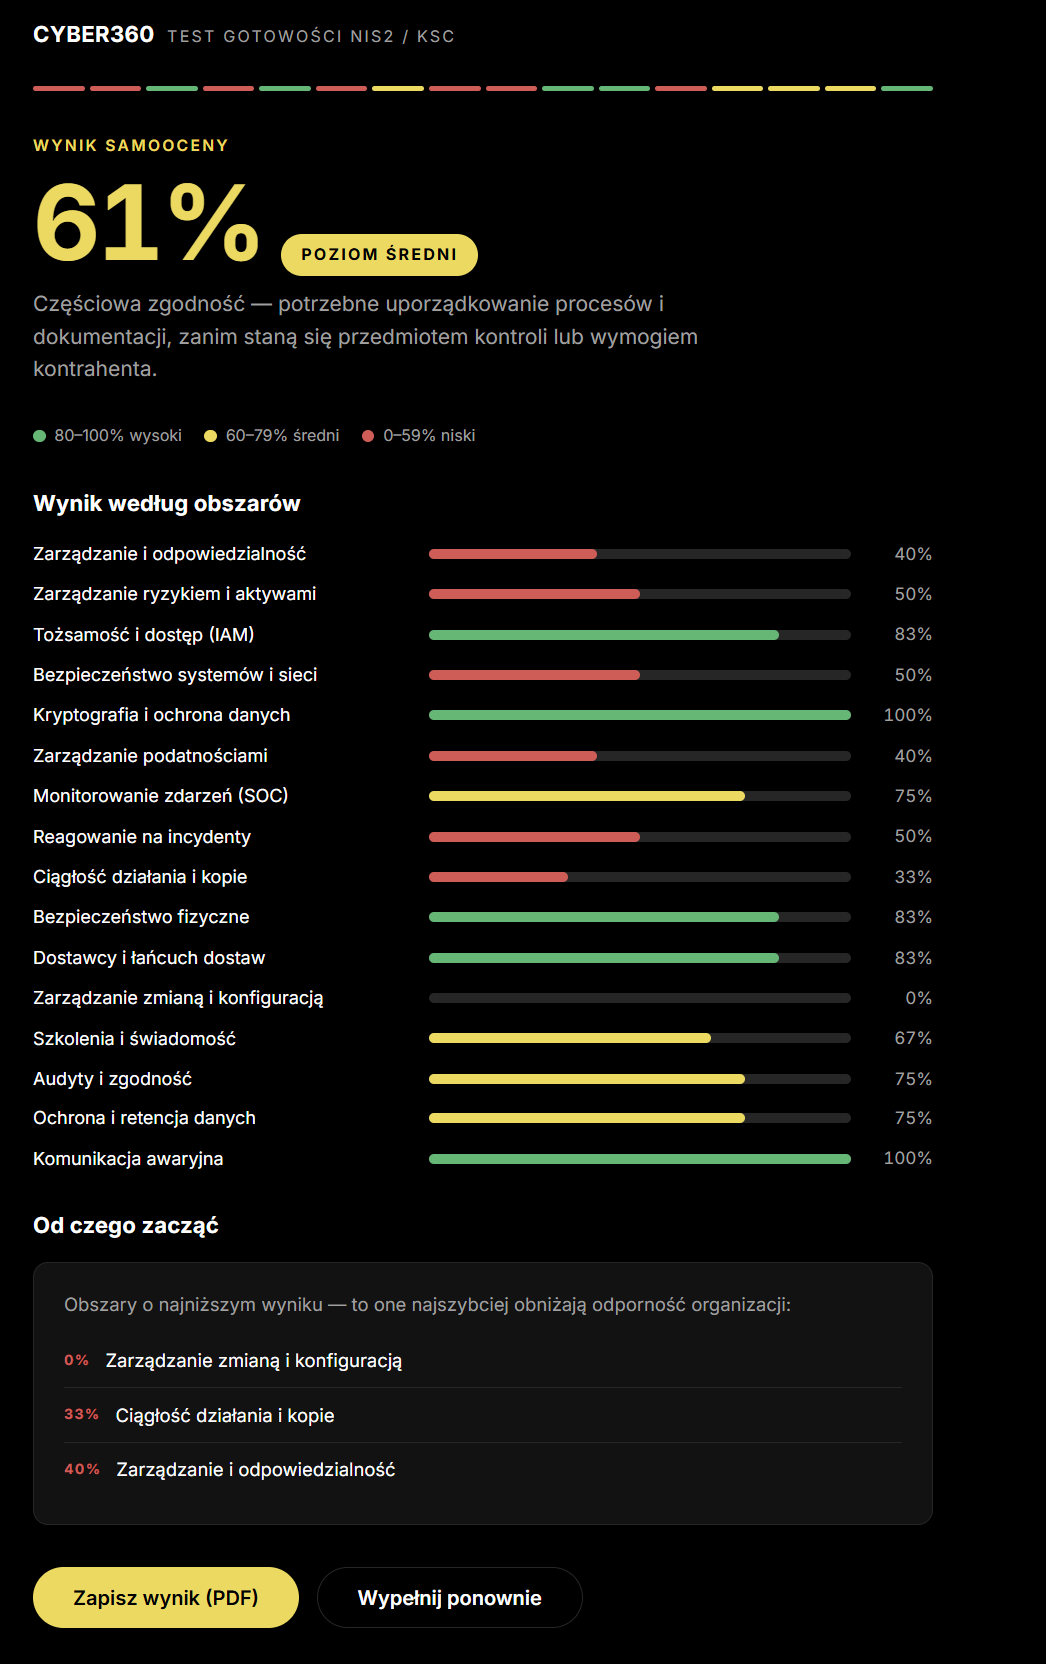
Za chwilę otrzymasz bezpłatny dostęp do naszego audytu. W 5 minut samodzielnie sprawdzisz poziom zgodności twojej organizacji z NIS2 oraz elementy wymagające poprawy.
Ponieważ otrzymujesz dostęp do dokumentu wewnętrznego – prosimy o podanie danych firmowych oraz Twojego adresu e-mail.
Po uzupełnieniu danych, dostęp otrzymasz natychmiast.
Firmy, które powierzyły nam swoje cyfrowe bezpieczeństwo

Kogo dotyczy NIS2?
Nowa dyrektywa obejmuje firmy zatrudniające powyżej 50 osób lub posiadające obrót przekraczający 10 mln EUR.
NIS2 dotyczy kilkunastu sektorów – energetyki, transportu, produkcja, itp. Zakres dyrektywy został znacząco rozszerzony. W praktyce wiele średnich i dużych przedsiębiorstw działających w objętych sektorach będzie musiało spełnić nowe wymagania.
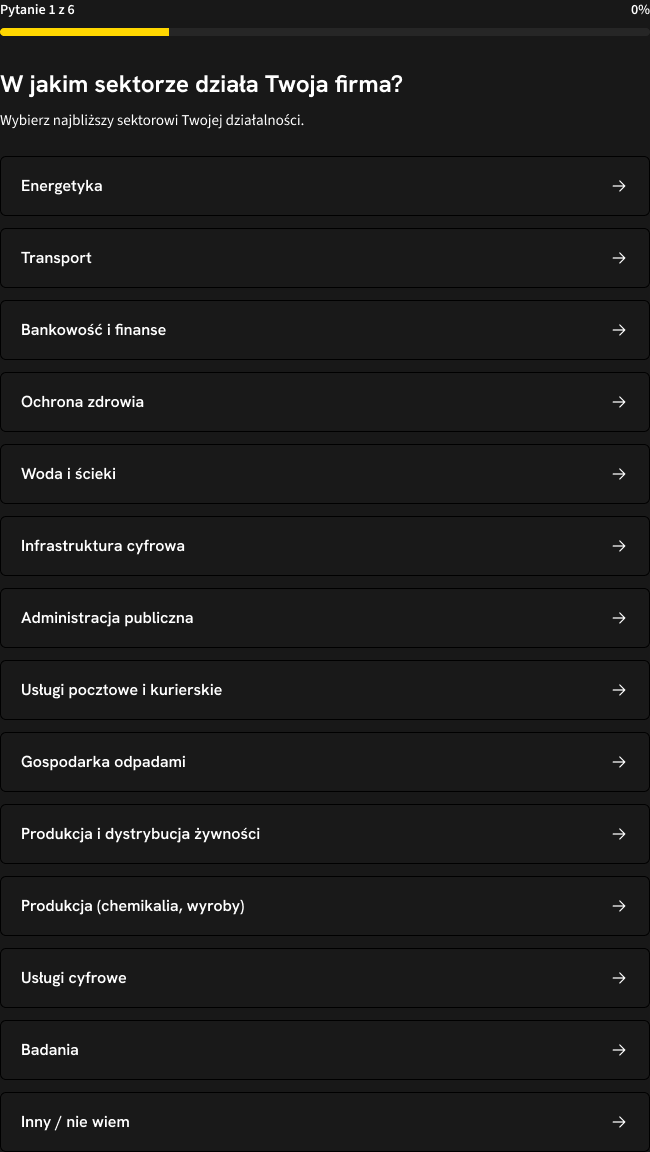
Sprawdź, czy możesz podlegać po NIS2
Nie masz pewności, czy NIS2 dotyczy Twojej organizacji?
Przygotowaliśmy dla Ciebie kilka pytań, które pozwolą Ci szybko dowiedzieć się, czy Twoja działalność podlega pod wymogi NIS2.
Niedostosowanie swojego poziomu cyberbezpieczeństwa do regulacji NIS2 będzie skutkowało wysokimi karami.
W zależności od kategorii, kary są następujące:
- Podmioty kluczowe (Essential Entities): do 10 mln euro lub 2% całkowitego rocznego światowego obrotu przedsiębiorstwa (stosuje się wyższą z tych wartości).
- Podmioty ważne (Important Entities): do 7 mln euro lub 1,4% całkowitego rocznego światowego obrotu.
To także większe ryzyko incydentów, kontroli, kosztownych działań naprawczych oraz odpowiedzialności zarządu za nadzór nad cyberbezpieczeństwem.
NIS2 przenosi odpowiedzialność za cyberbezpieczeństwo z działu IT na poziom zarządu. Osoby zarządzające są zobowiązane do zatwierdzania środków zarządzania ryzykiem, nadzorowania ich wdrożenia oraz regularnego podnoszenia kompetencji w zakresie cyberbezpieczeństwa. Zaniedbania mogą skutkować sankcjami oraz odpowiedzialnością za brak właściwego nadzoru.
Organizacje objęte przepisami muszą zgłosić się do właściwego rejestru w ustawowym terminie. To jednak dopiero pierwszy krok. Sama rejestracja nie oznacza zgodności z NIS2 – przedsiębiorstwo powinno również przeprowadzić analizę ryzyka, wdrożyć odpowiednie środki bezpieczeństwa oraz przygotować procedury reagowania na incydenty.
To dobry moment, aby zweryfikować, czy Twoja organizacja jest gotowa na nowe obowiązki.
Cyberbezpieczeństwo nie kończy się na granicach organizacji. NIS2 wymaga również oceny ryzyka związanego z dostawcami, partnerami i usługami zewnętrznymi. Przedsiębiorstwa powinny weryfikować poziom bezpieczeństwa swoich kontrahentów, uwzględniać wymagania cyberbezpieczeństwa w umowach oraz monitorować ryzyko w całym łańcuchu dostaw.
Nawet dobrze zabezpieczona organizacja może stać się celem ataku poprzez słabiej chronionego partnera.
Dlaczego warto rozpocząć od audytu NIS2
-

identyfikujemy wymagania dotyczące Twojej organizacji
-

oceniamy poziom zgodności z NIS2
-

analizujemy ryzyko
-

sprawdzamy zabezpieczenia infrastruktury
-

oceniamy procedury reagowania na incydenty
-

analizujemy bezpieczeństwo dostawców
-

wskazujemy luki
-

przygotowujemy raport wraz z rekomendacjami
-

opracowujemy plan działań
Dlaczego organizacje wybierają Cyber360?
Ty skupiasz się na rozwoju biznesu, podczas gdy my dbamy o jego bezpieczeństwo. Wybierając Cyber360, wybierasz zespół ekspertów, usługę dopasowaną do Twoich potrzeb i 12 lat doświadczenia w pracy z wieloma firmami.
✓ 12 lat doświadczenia w cyberbezpieczeństwie
✓ Zaufanie liderów wielu branż
✓ Certyfikacje ISO 27001 i ISO 22301
✓ Zgodność z KSC, NIS2, SOC2 oraz RODO
✓ Kompleksowe wsparcie – od audytu po monitoring i reakcję na incydenty
FAQ
Czym jest NIS2?
ed ut perspiciatis unde omnis iste natus error sit voluptatem accusantium doloremque laudantium, totam rem aperiam, eaque ipsa quae ab illo inventore veritatis et quasi architecto beatae vitae dicta sunt explicabo. Nemo enim ipsam voluptatem quia voluptas sit aspernatur
Kogo dotyczy NIS2?
ed ut perspiciatis unde omnis iste natus error sit voluptatem accusantium doloremque laudantium, totam rem aperiam, eaque ipsa quae ab illo inventore veritatis et quasi architecto beatae vitae dicta sunt explicabo. Nemo enim ipsam voluptatem quia voluptas sit aspernatur
Czy moja firma podlega NIS2?
ed ut perspiciatis unde omnis iste natus error sit voluptatem accusantium doloremque laudantium, totam rem aperiam, eaque ipsa quae ab illo inventore veritatis et quasi architecto beatae vitae dicta sunt explicabo. Nemo enim ipsam voluptatem quia voluptas sit aspernatur
Jakie są kary za brak zgodności?
ed ut perspiciatis unde omnis iste natus error sit voluptatem accusantium doloremque laudantium, totam rem aperiam, eaque ipsa quae ab illo inventore veritatis et quasi architecto beatae vitae dicta sunt explicabo. Nemo enim ipsam voluptatem quia voluptas sit aspernatur
Czy audyt oznacza pełną zgodność z NIS2?
ed ut perspiciatis unde omnis iste natus error sit voluptatem accusantium doloremque laudantium, totam rem aperiam, eaque ipsa quae ab illo inventore veritatis et quasi architecto beatae vitae dicta sunt explicabo. Nemo enim ipsam voluptatem quia voluptas sit aspernatur
Ile trwa audyt?
ed ut perspiciatis unde omnis iste natus error sit voluptatem accusantium doloremque laudantium, totam rem aperiam, eaque ipsa quae ab illo inventore veritatis et quasi architecto beatae vitae dicta sunt explicabo. Nemo enim ipsam voluptatem quia voluptas sit aspernatur