Wykorzystaj system XDR do pełnej ochrony swojej organizacji
Zweryfikujemy poziom cyberbezpieczeństwa Twojej organizacji, zidentyfikujemy luki i przygotujemy plan osiągnięcia zgodności z NIS2.
Firmy, które powierzyły nam swoje cyfrowe bezpieczeństwo

Czym jest XDR?
Extended Detection and Response (XDR) to jedno z kluczowych narzędzi nowoczesnego cyberbezpieczeństwa, które zbiera i koreluje dane dotyczące bezpieczeństwa z wielu elementów środowiska IT, m.in. endpointów, sieci, systemów i usług.
Co ryzykujesz bez skutecznego wykrywania i reakcji?
W cyberbezpieczeństwie liczy się nie tylko wykrycie ataku, ale także szybkość reakcji.
Im dłużej trwa identyfikacja i zatrzymanie zagrożenia, tym większe mogą być jego skutki.
-
80 dni
o tyle krótszy może być czas identyfikacji i ograniczenia skutków naruszenia przy szerokim wykorzystaniu AI i automatyzacji.
-
61 %
specjalistów wskazuje niedobór wykwalifikowanych pracowników jako główną barierę skutecznego threat huntingu.
Najważniejsze informacje dotyczące platformy XDR Cynet360
W Cyber360 korzystamy z Cynet360 – platformy Extended Detection and Response (XDR), która integruje ochronę endpointów (EDR), analitykę sieci (NDR) oraz Threat Intelligence, zapewniając kompleksową ochronę przed zaawansowanymi atakami.
-
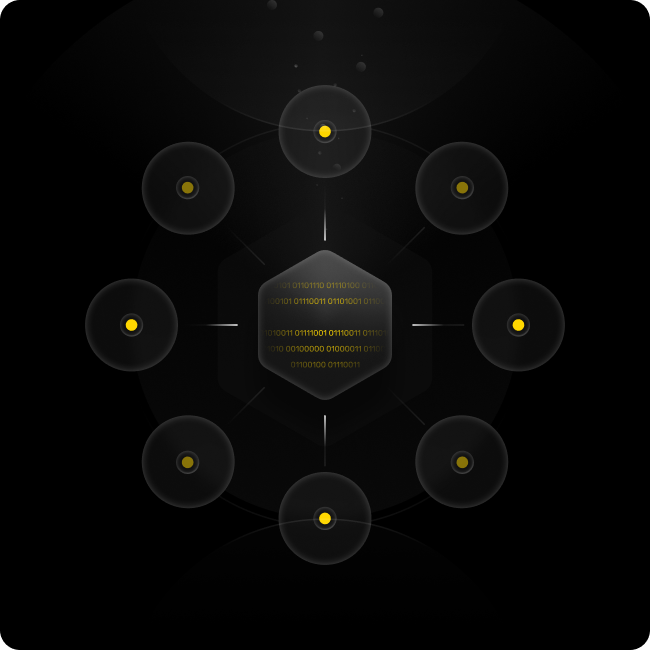
XDR zbiera i koreluje informacje z różnych źródeł, takich jak endpointy, sieć czy systemy bezpieczeństwa. Dzięki temu pozwala analizować zdarzenia nie jako pojedyncze alerty, ale jako elementy większego incydentu.
-
Duża liczba alertów może utrudniać identyfikację rzeczywistych zagrożeń. Mechanizmy korelacji, analizy behawioralnej i AI pomagają filtrować zdarzenia oraz priorytetyzować te, które wymagają reakcji.
-
Analiza zdarzeń z wielu źródeł pozwala szybciej identyfikować anomalie i podejrzane wzorce zachowania. Im wcześniej organizacja wykryje zagrożenie, tym szybciej może rozpocząć działania ograniczające jego skutki.
-
XDR może nie tylko wykrywać zagrożenia, ale również uruchamiać automatyczne działania ograniczające ich skutki, np. izolację urządzenia lub zablokowanie podejrzanej aktywności.
Automatyzacja pozwala skrócić czas pomiędzy wykryciem zagrożenia a reakcją.
Kompleksowa ochrona
Technologia daje widoczność. Eksperci zamieniają ją w działanie.
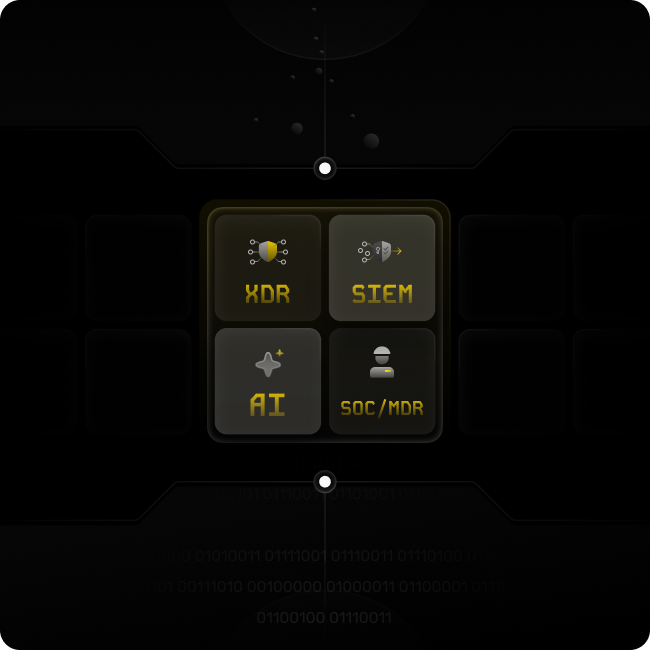
Sam XDR dostarcza ogromnej ilości wartościowych danych. Połączenie go z SIEM, AI i analizą behawioralną pozwala jeszcze lepiej korelować zdarzenia, wykrywać anomalie i priorytetyzować zagrożenia.
Cztery elementy pracują razem:
- XDR
Zbiera i koreluje dane z wielu źródeł, zapewniając widoczność zagrożeń. - SIEM
Analizuje logi i zdarzenia z całej infrastruktury, dostarczając dodatkowego kontekstu. - AI i automatyzacja
Pomagają wykrywać anomalie, eliminować część fałszywych alarmów i automatyzować reakcję. - Eksperci SOC/MDR
Analizują rzeczywiste zagrożenia, podejmują decyzje i reagują na incydenty 24/7.
Masz już własny system XDR?
Nie musisz wymieniać technologii, żeby korzystać z kompetencji Cyber360. Jeśli Twoja organizacja posiada już XDR lub EDR, Cyber360 może wykorzystać istniejące rozwiązanie i zapewnić brakującą warstwę usługową. Możemy przejąć m.in.:
- monitoring środowiska,
- analizę alertów,
- threat hunting,
- MDR,
- reakcję na incydenty,
- wsparcie ekspertów SOC,
- automatyzację reakcji,
- raportowanie i wsparcie w realizacji wymagań NIS2.
Nie wymagamy zmiany obecnego rozwiązania. Jeżeli jego możliwości są niewystarczające, możemy zarekomendować odpowiedni upgrade lub rozszerzenie.
Dlaczego organizacje wybierają Cyber360?
Ty skupiasz się na rozwoju biznesu, podczas gdy my dbamy o jego bezpieczeństwo. Wybierając Cyber360, wybierasz zespół ekspertów, usługę dopasowaną do Twoich potrzeb i 12 lat doświadczenia w pracy z wieloma firmami.
- 12 lat doświadczenia w cyberbezpieczeństwie
- Zaufanie liderów wielu branż
- Certyfikacje ISO 27001 i ISO 22301
- Zgodność z KSC, NIS2, SOC2 oraz RODO
- Kompleksowe wsparcie – od audytu po monitoring i reakcję na incydenty
FAQ
Czym różni się XDR od EDR?
EDR (Endpoint Detection and Response) chroni przede wszystkim urządzenia końcowe — komputery, laptopy czy serwery. Monitoruje ich aktywność, wykrywa podejrzane zachowania i umożliwia reakcję na zagrożenia.
XDR (Extended Detection and Response) rozszerza tę ochronę poza endpointy. Łączy dane z urządzeń, sieci, poczty, chmury i innych źródeł, aby wykrywać zagrożenia w całym środowisku organizacji.
Czy XDR zastępuje SIEM?
Nie. XDR i SIEM pełnią różne, ale uzupełniające się funkcje. XDR koncentruje się na wykrywaniu i reagowaniu na zagrożenia, natomiast SIEM zbiera i koreluje logi z różnych systemów, zapewniając szerszy obraz aktywności w całym środowisku IT. Połączenie XDR i SIEM pozwala skuteczniej wykrywać i analizować zagrożenia.
Czy XDR zapewnia ochronę 24/7?
XDR może działać i wykrywać zagrożenia 24/7, ale samo narzędzie nie oznacza całodobowej obsługi bezpieczeństwa. Pełna ochrona wymaga również stałego monitoringu, analizy alertów i szybkiej reakcji ekspertów. Dlatego XDR najlepiej działa jako element usługi Cyberdefender.
Czym różni się XDR od MDR?
XDR jest technologią, a MDR jest usługą. XDR zbiera i analizuje dane z różnych źródeł, pomagając wykrywać zagrożenia. MDR zapewnia natomiast ekspertów, którzy monitorują środowisko, analizują zagrożenia i podejmują działania w odpowiedzi na incydenty. XDR dostarcza narzędzia, MDR zapewnia ich obsługę i reakcję.
Czy CyberDefender zawiera XDR?
Tak. W Cyber360 korzystamy z Cynet360 – platformy Extended Detection and Response (XDR), która integruje ochronę endpointów (EDR), analitykę sieci (NDR) oraz Threat Intelligence, zapewniając kompleksową ochronę przed zaawansowanymi atakami. Zamiast analizować tysiące pojedynczych alertów, Cynet360 pozwala połączyć je w szerszy obraz zagrożenia. SIEM Logsign dodatkowo wzmacnia analizę i wykrywanie anomalii, wykorzystując logi z całej infrastruktury IT.
Czy mogę korzystać z CyberDefender, jeśli mam już własny XDR?
Tak. Nie wymagamy korzystania z Cynet360, chociaż jest to rekomendowane przez nas rozwiązanie XDR.
Czy Cyber360 wymaga wymiany mojego obecnego rozwiązania?
Nie – usługa Cyberdefender może zostać wdrożona wykorzystując obecną technologię.
Czy Cyber360 pomaga w spełnieniu wymagań NIS2?
Tak, pomagamy firmom kompleksowo przygotować się do spełnienia warunków dyrektywy NIS2. Jeśli chcesz wiedzieć więcej na ten temat, wejdź na stronę poświęconą NIS2.
Ile kosztuje usługa CyberDefender?
Skontaktuj się z nami, aby poznać ceny pakietów oferowanych w ramach usługi Cyberdefender.
Skąd pochodzą informacje o dniach czasu identyfikacji oraz problemach z threat huntingiem?
Dane pochodzą z raportu IBM Cost of a Data Breach Report 2025; SANS 2025 Threat Hunting Survey.