Cyberbezpieczeństwo to odpowiedzialność zarządu. Co zmienia KSC i jak przygotować organizację?
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC), wdrażająca dyrektywę NIS2, określa nowe obowiązki dla wybranych organizacji i ich kierownictwa. Co to oznacza w praktyce? Jakie decyzje powinien podejmować zarząd, aby ograniczyć ryzyko i przygotować firmę na nowe wymagania? Odpowiadamy w tym artykule.
Incydent zaczyna się w IT. Konsekwencje odczuwa cała firma
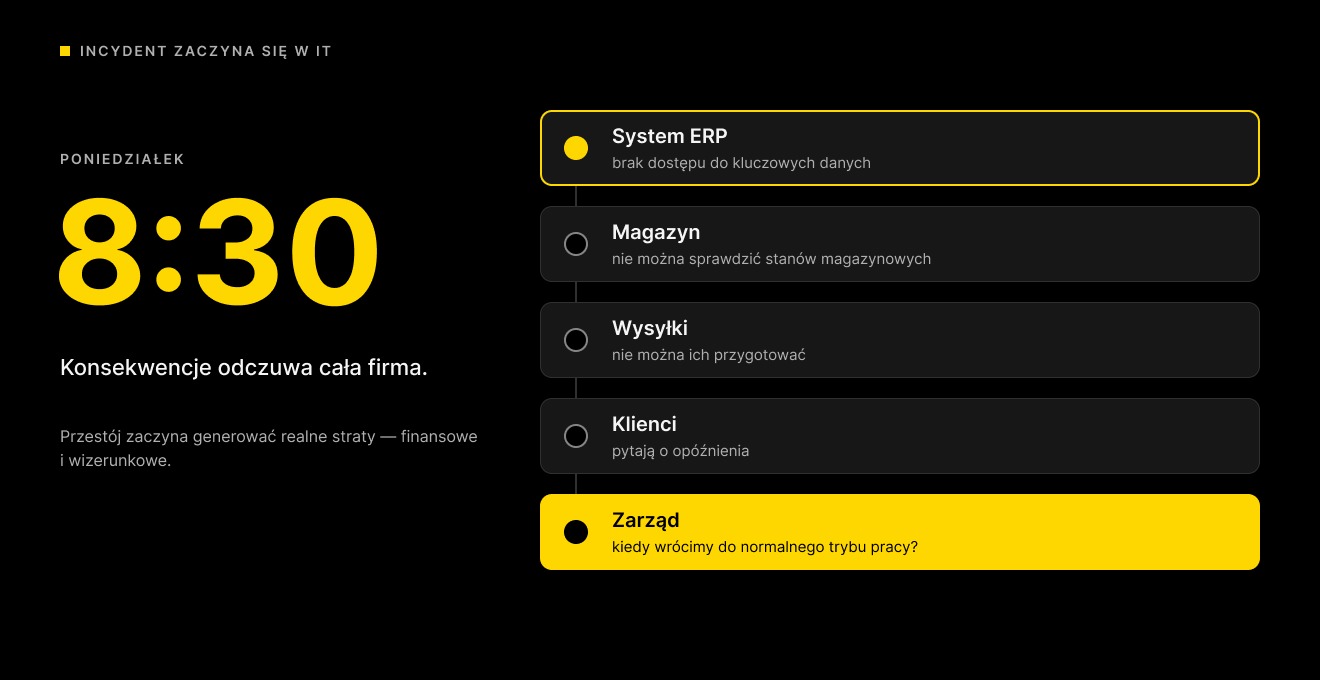
Poniedziałek, godzina 8:30.
Producent obsługujący zamówienia przez system ERP traci dostęp do kluczowych danych. Pracownicy nie mogą sprawdzić stanów magazynowych ani przygotować wysyłek. Klienci pytają o opóźnienia, a zarząd chce wiedzieć, kiedy firma wróci do normalnego trybu pracy i jakie będą konsekwencje finansowe.
Dział IT analizuje sytuację, ale nie ma jeszcze odpowiedzi na wszystkie pytania. Nie wiadomo, jak szybko uda się odtworzyć systemy, czy kopie zapasowe są bezpieczne ani które procesy należy przywrócić w pierwszej kolejności. Nie ustalono również, kto odpowiada za komunikację z klientami i podejmowanie decyzji w sytuacji kryzysowej.
Minuty zamieniają się w godziny, a przestój zaczyna generować realne straty – finansowe i wizerunkowe.
To hipotetyczny scenariusz, ale pokazuje realny problem: podczas incydentu organizacja potrzebuje nie tylko specjalistów zdolnych usunąć jego przyczynę. Potrzebuje również sprawnych procesów, jasnego podziału odpowiedzialności i osób uprawnionych do podejmowania decyzji.
Dlatego cyberbezpieczeństwa nie można sprowadzić do zakupu narzędzi ani zlecić wyłącznie działowi IT. To również kwestia zarządzania ryzykiem, ciągłości działania i przygotowania firmy na sytuacje, w których kluczowe systemy przestają być dostępne.
Dlaczego cyberbezpieczeństwo staje się zadaniem zarządu?
Skutki cyberataku mogą wykraczać daleko poza koszty technicznego usunięcia zagrożenia. Firma może utracić możliwość realizacji zamówień, nie dotrzymać warunków umów, narazić się na roszczenia klientów lub stracić zaufanie partnerów. Przestój może zakłócić również działanie całego łańcucha dostaw.
Przykładem jest atak ransomware NotPetya z 2017 roku. W Polsce jego skutki odczuł m.in. Inter Cars, który przez kilka dni nie mógł obsługiwać klientów z powodu niedostępności zaszyfrowanych systemów IT. To przykład tego, jak zakłócenia w infrastrukturze informatycznej mogą bezpośrednio wpłynąć na działalność firmy (źródło: T-Mobile Biznes).
Nowelizacja KSC, która weszła w życie 3 kwietnia 2026 r., ma więc znaczenie nie tylko dla specjalistów IT. Określa obowiązki podmiotów kluczowych i ważnych oraz odpowiedzialność ich kierownictwa za realizację zadań z zakresu cyberbezpieczeństwa.
Nie każda firma automatycznie podlega nowym przepisom. Znaczenie mają m.in. sektor działalności, rodzaj świadczonych usług, wielkość podmiotu oraz ustawowe kryteria i wyjątki. Pierwszym krokiem powinno być ustalenie, czy organizacja znajduje się w zakresie regulacji. Pomóc w tym może np. Formularz, który przygotowaliśmy specjalnie w związku z dyrektywą NIS2.
Jeżeli organizacja podlega nowym przepisom, cyberbezpieczeństwo wymaga zaangażowania kierownictwa: od zapewnienia odpowiednich zasobów po nadzór nad wdrożeniem i ocenę skuteczności przyjętych rozwiązań.
Za co odpowiada kierownik podmiotu objętego KSC?
Zacznijmy od roli kierownika podmiotu objętego KSC.
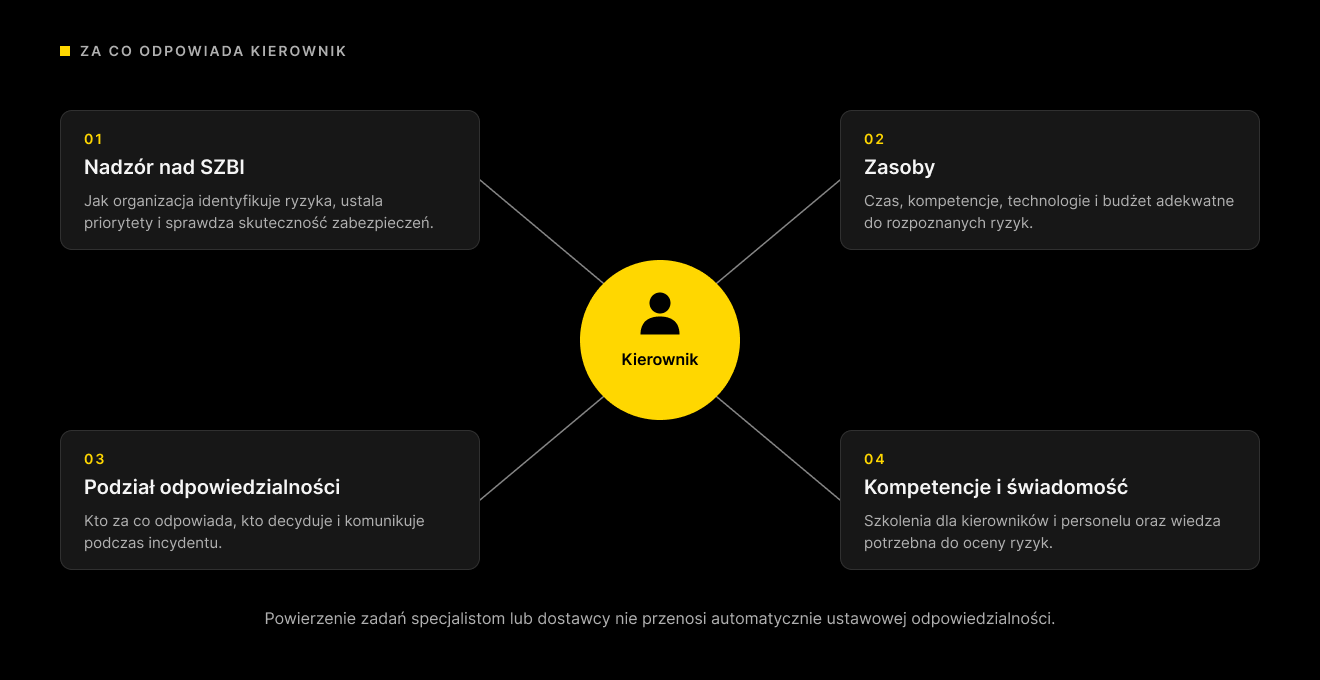
KSC nakłada na kierowników podmiotów kluczowych i ważnych obowiązki związane z nadzorowaniem cyberbezpieczeństwa. Co ważne dla szczebla zarządu – powierzenie zadań specjalistom lub zewnętrznemu dostawcy nie oznacza automatycznego przeniesienia ustawowej odpowiedzialności.
W praktyce rola kierownictwa obejmuje cztery obszary:
- Nadzór nad systemem zarządzania bezpieczeństwem informacji (SZBI)
Zarząd powinien wiedzieć, jak organizacja identyfikuje ryzyka, ustala priorytety i dobiera zabezpieczenia. SZBI nie może być wyłącznie zestawem dokumentów przygotowanych na potrzeby kontroli. Ma określać, jak organizacja zarządza bezpieczeństwem na co dzień i jak sprawdza skuteczność przyjętych rozwiązań.
Więcej o tematyce SZBI piszemy w artykule:
- Zapewnienie odpowiednich zasobów
Bezpieczeństwo wymaga czasu, kompetencji, technologii i budżetu. Rolą kierownictwa jest zapewnienie środków adekwatnych do rozpoznanych ryzyk oraz podejmowanie świadomych decyzji o priorytetach inwestycji.
- Podział odpowiedzialności i nadzór nad realizacją zadań
Trzeba określić, kto odpowiada za poszczególne działania, jakie ma uprawnienia i komu raportuje. Szczególnie ważne jest ustalenie, kto podejmuje decyzje podczas incydentu i odpowiada za właściwą komunikację.
- Rozwijanie kompetencji i świadomości
Pracownicy powinni znać zasady postępowania w sytuacji zagrożenia, a kierownictwo musi mieć wiedzę pozwalającą rozumieć ryzyka i podejmować odpowiednie decyzje. Przepisy przewidują również obowiązki szkoleniowe dla kierowników oraz personelu.
Ustawa przewiduje także możliwość nałożenia kar na kierowników w określonych sytuacjach. Nie oznacza to jednak, że każdy incydent automatycznie prowadzi do sankcji. Znaczenie mają konkretne obowiązki, okoliczności sprawy i spełnienie przesłanek ustawowych.
Trzy decyzje, które mogą zaważyć na bezpieczeństwie organizacji
Obowiązki regulacyjne stają się łatwiejsze do zrozumienia, gdy przełożymy je na codzienne decyzje biznesowe. Poniższe sytuacje pokazują, o co zarząd powinien zapytać, zanim dojdzie do incydentu.
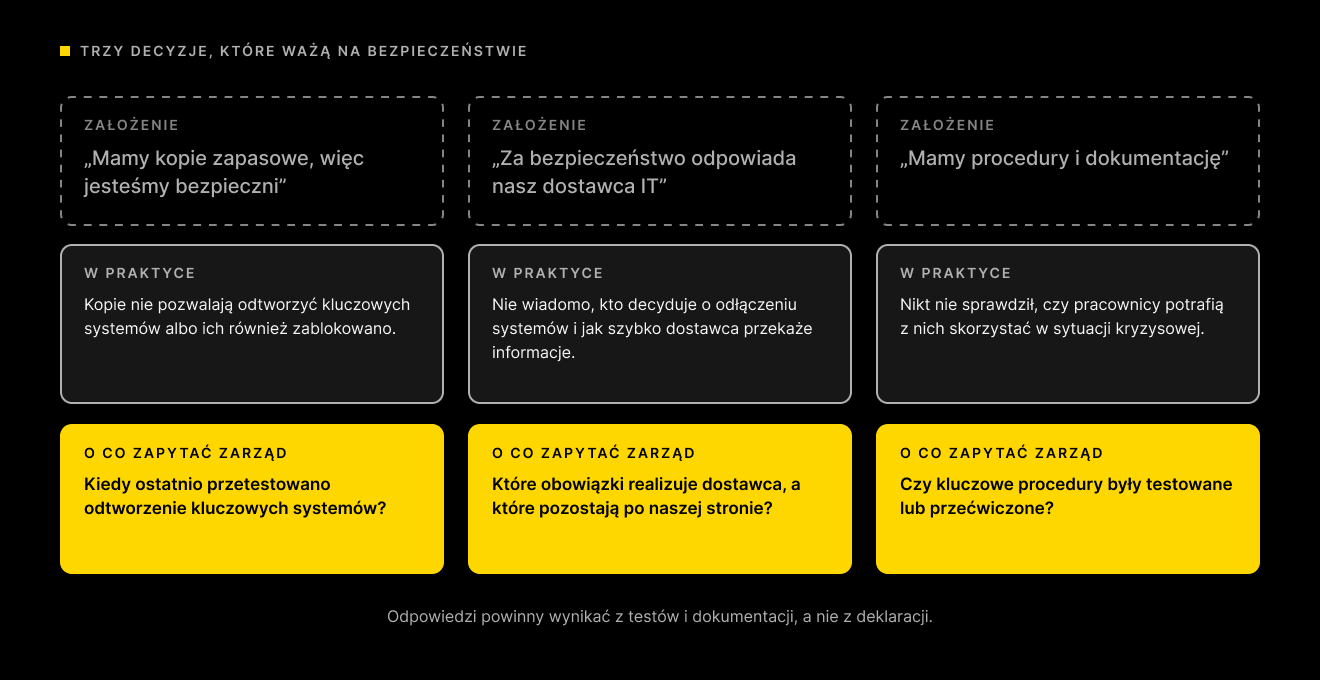
Scenariusz 1. „Mamy kopie zapasowe, więc jesteśmy bezpieczni”
Organizacja regularnie tworzy kopie zapasowe. W raportach wszystko wygląda poprawnie, więc temat zostaje uznany za zamknięty. Dopiero po ataku okazuje się, że kopie nie pozwalają odtworzyć wszystkich kluczowych systemów albo że dostęp do nich również został zablokowany.
Samo posiadanie backupu nie gwarantuje zatem ciągłości działania. Znaczenie ma sposób przechowywania kopii, ich odporność na atak oraz możliwość przywrócenia danych i systemów w czasie akceptowalnym dla biznesu.
O co powinien zapytać zarząd?
- Kiedy ostatnio przetestowano odtworzenie kluczowych systemów?
- Ile czasu zajmie przywrócenie najważniejszych procesów?
- Które usługi można uruchomić w pierwszej kolejności?
- Czy kopie zapasowe są odpowiednio odseparowane od środowiska produkcyjnego?
Odpowiedzi powinny wynikać z testów i dokumentacji, a nie wyłącznie z deklaracji dostawcy lub działu IT.
Scenariusz 2. „Za bezpieczeństwo odpowiada nasz dostawca IT”
Firma korzysta z usług zewnętrznego partnera, który administruje infrastrukturą i odpowiada za część zabezpieczeń. Zarząd zakłada, że w razie incydentu dostawca zajmie się problemem.
Podczas rzeczywistego zdarzenia pojawiają się jednak pytania: kto podejmuje decyzję o odłączeniu systemów, kto ocenia wpływ incydentu na działalność i jak szybko dostawca musi przekazać informacje potrzebne do dalszych działań?
Outsourcing zapewnia dostęp do potrzebnych kompetencji, ale nie zastępuje zarządzania ryzykiem po stronie organizacji. Umowa powinna jasno określać zakres usług, odpowiedzialności, zasady eskalacji i sposób współpracy w sytuacji kryzysowej.
O co powinien zapytać zarząd?
- Które obowiązki realizuje dostawca, a które pozostają po naszej stronie?
- Czy określono czas reakcji i sposób eskalowania poważnych incydentów?
- Czy dostawca przekazuje informacje potrzebne do oceny ryzyka?
- Czy sprawdzamy bezpieczeństwo i ciągłość działania kluczowych dostawców?
Nie chodzi o to, by samodzielnie kontrolować każdą czynność partnera. Chodzi o to, by organizacja wiedziała, za co odpowiada każda ze stron i jak będzie działać, gdy standardowy tryb pracy przestanie być możliwy.
Scenariusz 3. „Mamy procedury i dokumentację”
Firma opracowała polityki bezpieczeństwa, procedurę zgłaszania incydentów i plan ciągłości działania. Dokumenty są dostępne w firmowym repozytorium, ale nikt nie sprawdzał, czy pracownicy potrafią z nich skorzystać w sytuacji kryzysowej.
Gdy pojawia się zagrożenie, zgłoszenie trafia do niewłaściwej osoby, decyzje są opóźnione, a zespoły nie wiedzą, które działania mają pierwszeństwo. Procedury istnieją, ale nie przekładają się na sprawne działanie.
O co powinien zapytać zarząd?
- Czy kluczowe procedury były testowane lub przećwiczone?
- Czy pracownicy wiedzą, jak zgłosić podejrzane zdarzenie?
- Czy określono osoby podejmujące decyzje w sytuacji kryzysowej?
- Czy po testach i incydentach wprowadzamy poprawki i sprawdzamy ich skuteczność?
Dokumentacja jest potrzebna, ale jej wartość zależy od tego, czy odzwierciedla rzeczywiste procesy i pomaga organizacji działać.
Czego uczą rzeczywiste incydenty związane z cyberbezpieczeństwem?
Problemem nie zawsze jest całkowity brak zabezpieczeń. Czasem organizacja ma procedury i kopie zapasowe, ale nie potrafi wykazać, że rozwiązania są skuteczne i sprawdzą się w sytuacji kryzysowej.
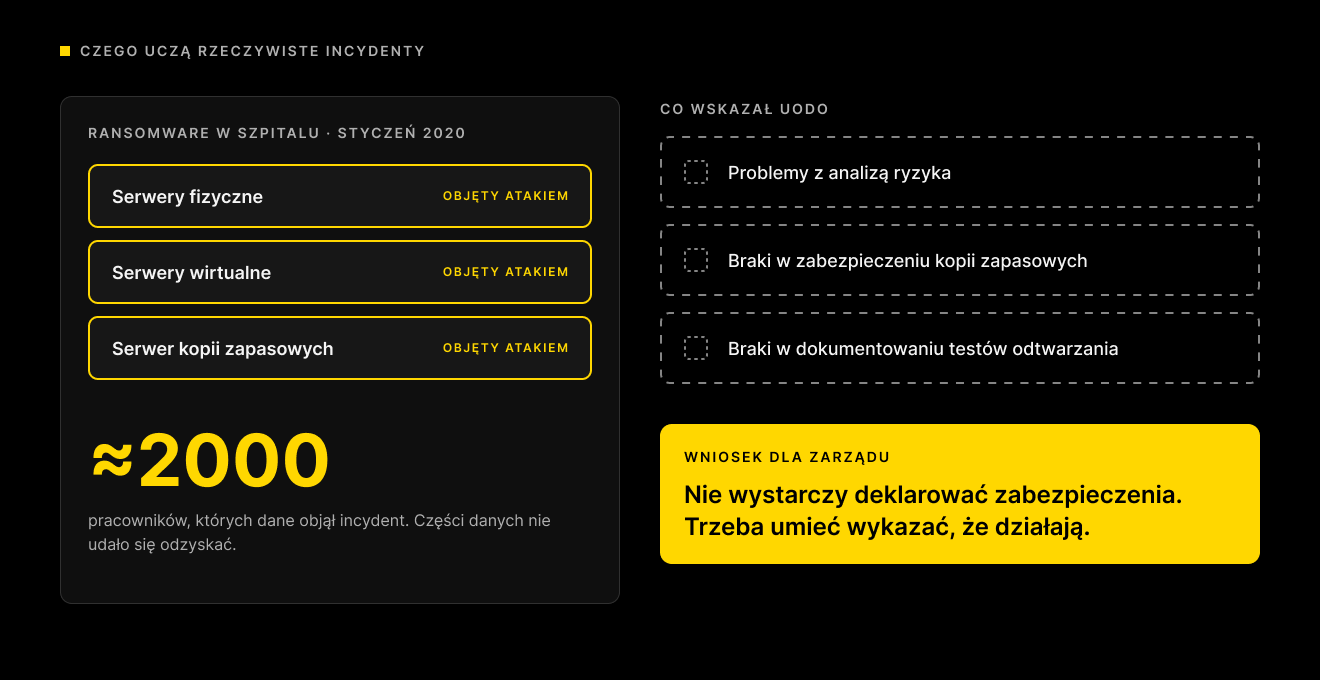
W sprawie szpitala, który padł ofiarą ransomware w styczniu 2020 r., Prezes Urzędu Ochrony Danych Osobowych zwrócił uwagę m.in. na problemy z analizą ryzyka, zabezpieczeniem kopii zapasowych i wykazywaniem, że testy odtwarzania rzeczywiście przeprowadzano. Atak objął serwery fizyczne i wirtualne, w tym serwer kopii zapasowych. Incydent dotyczył danych około 2000 pracowników, a części danych nie udało się odzyskać. UODO wskazał również na braki w dokumentowaniu testów i oceny skuteczności zabezpieczeń.
Przypadek ten nie oznacza, że każda organizacja powinna stosować identyczne rozwiązania techniczne. Pokazuje natomiast, że samo deklarowanie posiadania zabezpieczeń nie wystarczy. Należy dobierać je na podstawie ryzyka i umieć wykazać, że działają. Źródło: decyzja UODO.
Dla zarządu wniosek jest natomiast konkretny: skuteczność cyberbezpieczeństwa należy oceniać na podstawie wyników testów, raportów, przeglądów ryzyka i realizacji działań naprawczych. To na tej podstawie można podejmować decyzje o dalszych inwestycjach i priorytetach. Kluczowe jest jednak bycie włączonym w procesy związane z utrzymywaniem i aktualizowaniem zabezpieczeń.
Co zarząd powinien sprawdzić przed 3 kwietnia 2027 r.?
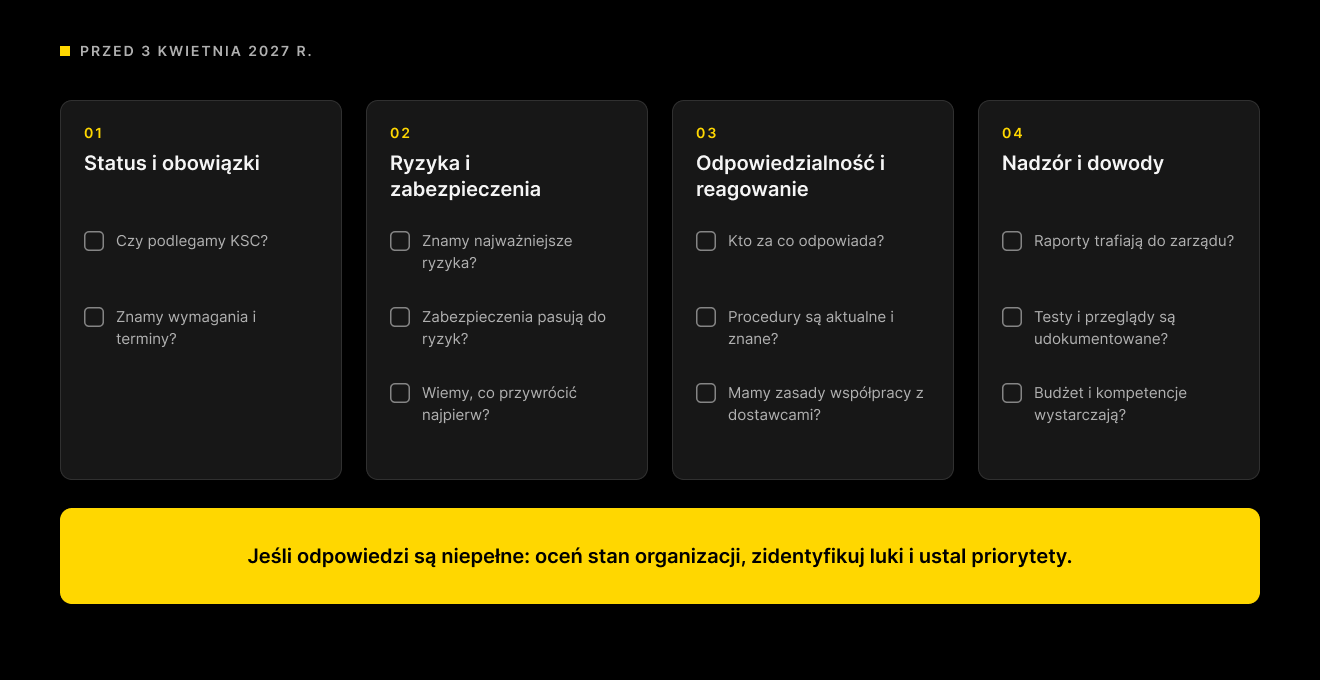
Dla podmiotów, które spełniały ustawowe kryteria w dniu wejścia w życie nowelizacji KSC, 3 kwietnia 2027 r. jest ważną datą związaną z wdrożeniem nowych obowiązków, w tym SZBI i odpowiednich procesów. Podmioty objęte przepisami muszą również uwzględnić wymagania dotyczące korzystania z systemu S46.
Harmonogram i zakres obowiązków należy jednak ustalić dla konkretnej organizacji — nie wszystkie podmioty mają identyczną sytuację prawną.
Status i obowiązki
- Czy ustaliliśmy, czy organizacja podlega KSC i czy dopełniono właściwych obowiązków rejestracyjnych?
- Czy znamy wymagania, które dotyczą naszej organizacji, oraz terminy ich realizacji?
Ryzyka i zabezpieczenia
- Czy zidentyfikowaliśmy najważniejsze ryzyka dla naszych usług, danych i ciągłości działania?
- Czy wdrożone zabezpieczenia odpowiadają tym ryzykom?
- Czy wiemy, które procesy muszą zostać przywrócone w pierwszej kolejności po incydencie?
Odpowiedzialność i reagowanie
- Czy wiadomo, kto odpowiada za poszczególne zadania i kto podejmuje decyzje w razie incydentu?
- Czy procedury zgłaszania i obsługi incydentów są aktualne i znane odpowiednim osobom?
- Czy ustalono zasady współpracy z dostawcami i partnerami?
Nadzór i dowody
- Czy zarząd regularnie otrzymuje raporty o najważniejszych ryzykach, incydentach i postępach?
- Czy organizacja dokumentuje testy, przeglądy i działania naprawcze?
- Czy budżet i kompetencje są adekwatne do zidentyfikowanych potrzeb?
Jeśli odpowiedzi są niepełne, warto ocenić aktualny stan organizacji, zidentyfikować luki i ustalić priorytety dalszych działań.
Zarząd nie musi być zespołem ekspertów IT. Musi wiedzieć, czy organizacja jest przygotowana.
Odpowiedzialne zarządzanie cyberbezpieczeństwem nie polega na zakupie jednego narzędzia, zamówieniu dokumentacji ani przekazaniu wszystkich zadań zewnętrznemu partnerowi. Wymaga połączenia rozpoznania ryzyk, jasnego podziału odpowiedzialności, adekwatnych zabezpieczeń, sprawnych procedur i regularnego sprawdzania, czy przyjęte rozwiązania działają.
Nowelizacja KSC nadaje tej odpowiedzialności konkretny wymiar prawny dla podmiotów objętych regulacją. Dla zarządu oznacza to konieczność podejmowania świadomych decyzji, zapewnienia odpowiednich zasobów i nadzorowania realizacji obowiązków.
Pierwszym krokiem nie musi być zakup nowych rozwiązań. Warto zacząć od sprawdzenia, co organizacja już posiada, jakie luki wymagają uwagi i które działania należy zrealizować w pierwszej kolejności.
Cyber360 wspiera organizacje w ocenie stanu cyberbezpieczeństwa i przygotowaniu do wymagań regulacyjnych. Jeśli chcesz ustalić, na jakim etapie przygotowań znajduje się Twoja organizacja i jakie obszary wymagają dalszej pracy, skorzystaj z formularza oceny gotowości do audytu i wymagań NIS2/KSC lub skontaktuj się z naszym zespołem.