NIS2 w samorządzie. Przygotuj swoją jednostkę na nowe obowiązki.
Pomagamy jednostkom samorządu terytorialnego uporządkować wymagania prawne, ocenić poziom bezpieczeństwa i przygotować się do wdrożenia obowiązków wynikających z nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa.
Jednostki, które powierzyły nam swoje cyfrowe bezpieczeństwo
Kogo dotyczą przepisy związane z NIS2 w administracji?
Nie każda jednostka samorządowa podlega tym samym wymaganiom. Zakres obowiązków zależy od rodzaju podmiotu, jego statusu prawnego i kryteriów określonych w przepisach.
- Urzędy gmin i jednostki organizacyjne gmin,
- Starostwa powiatowe i jednostki samorządu powiatowego,
- Urzędy i jednostki organizacyjne samorządu województwa,
- Samorządowe instytucje kultury i inne podmioty realizujące zadania publiczne.
Jak przygotować samorząd na NIS2?
-
01
Ustal, jakie obowiązki dotyczą Twojej jednostki
Określ status podmiotu w świetle ustawy o KSC, zidentyfikuj właściwe wymagania i zweryfikuj obowiązki rejestracyjne.
-
02
Oceń obecny poziom bezpieczeństwa
Przeanalizuj istniejące zabezpieczenia, dokumentację, procedury i sposób zarządzania ryzykiem. Zidentyfikuj luki względem wymagań.
-
03
Przygotuj plan wdrożenia
Ustal kolejność działań, odpowiedzialności, potrzebne zasoby i harmonogram. Uwzględnij zarówno wymagania organizacyjne, jak i techniczne.
-
04
Wdróż wymagane rozwiązania
Uporządkuj SZBI, opracuj procedury, wdroż odpowiednie zabezpieczenia i przygotuj organizację do wykrywania oraz obsługi incydentów.
-
05
Monitoruj, testuj i doskonal
Weryfikuj skuteczność zabezpieczeń, szkol pracowników, aktualizuj procedury i przygotowuj się do wymaganych audytów oraz kontroli.
Co grozi za brak zgodności?
Brak przygotowania to nie tylko ryzyko cyberataku, a inne możliwe konsekwencje wiążące się m.in. z:
- Ryzykiem niewykonania obowiązków ustawowych i działań nadzorczych,
- Możliwymi sankcjami administracyjnymi, zależnie od statusu i rodzaju naruszenia,
- Odpowiedzialności kierownictwa w zakresie określonym przepisami,
- Ryzyka przestojów systemów i zakłóceń w świadczeniu usług mieszkańcom.
Daty
Najważniejsze terminy dla samorządów
Poznaj kluczowe daty związane z harmonogramem prac nad wdrożeniem NIS2 w organizacjach samorządowych.
-
Okres na uzupełnienie danych
6 miesięcy
Po dacie 3 października 2026 roku, czas na uzupełnienie danych dla podmiotów wpisywanych do Wykazu KSC z urzędu od otrzymania wezwania.
-
Koniec okresu dostosowawczego
3 kwietnia 2027
Podmioty spełniające ustawowe kryteria w dniu wejścia nowelizacji w życie powinny do tego terminu wdrożyć wymagane zabezpieczenia i rozpocząć korzystanie z systemu S46.
-
Pierwszy obowiązkowy audyt
3 kwietnia 2028
Termin dla podmiotów kluczowych, które wcześniej nie były operatorami usług kluczowych. Większość kar administracyjnych będzie możliwa po upływie dwóch lat od wejścia nowelizacji w życie.
Sprawdź, czy jesteś gotowy na NIS2
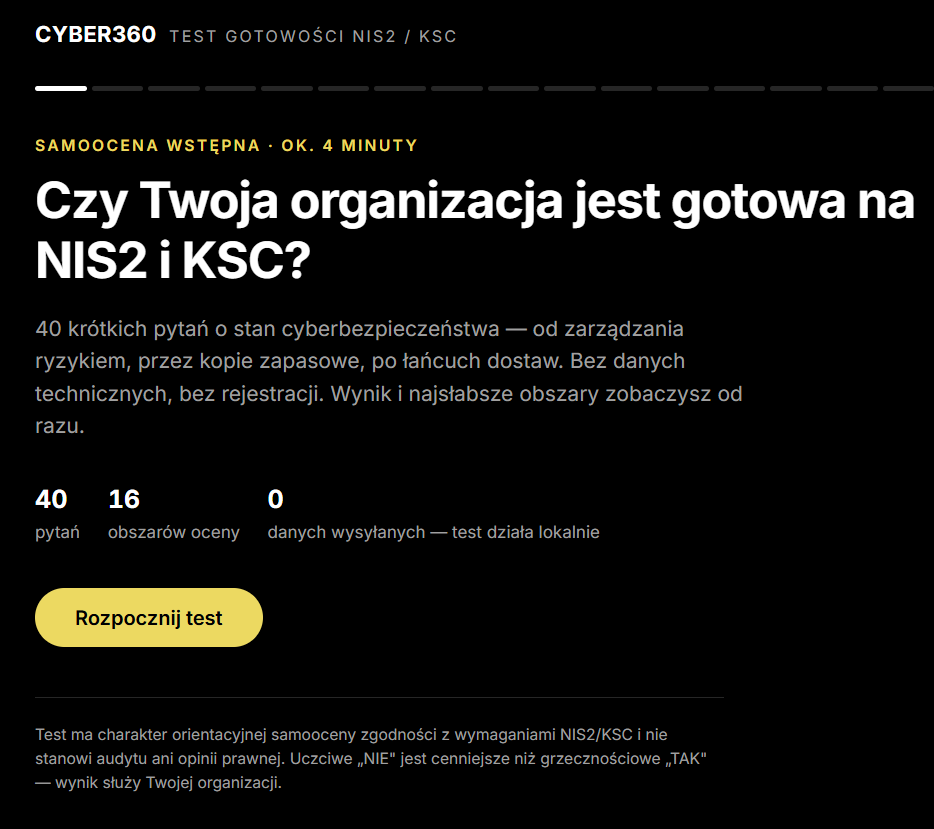
Nie masz pewności, czy spełniasz wszystkie wymogi NIS2?
Skorzystaj z bezpłatnego, samodzielnego audytu, który w 5 min da Ci odpowiedź, czego jeszcze brakuje do pełnej zgodności. Jeśli będziesz chciał – wyniki możesz przedyskutować z naszym vCiso.
Dlaczego organizacje wybierają Cyber360?
Ty skupiasz się na rozwoju biznesu, podczas gdy my dbamy o jego bezpieczeństwo. Wybierając Cyber360, wybierasz zespół ekspertów, usługę dopasowaną do Twoich potrzeb i 12 lat doświadczenia w pracy z wieloma firmami.
- 12 lat doświadczenia w cyberbezpieczeństwie
- Zaufanie liderów wielu branż
- Certyfikacje ISO 27001 i ISO 22301
- Zgodność z KSC, NIS2, SOC2 oraz RODO
- Kompleksowe wsparcie – od audytu po monitoring i reakcję na incydenty
FAQ
Czym jest NIS2?
NIS2 to unijna dyrektywa dotycząca cyberbezpieczeństwa, wdrożona w Polsce poprzez nowelizację ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Nowe przepisy obejmują dwa typy organizacji: podmioty kluczowe i podmioty ważne. W zależności od statusu firmy obowiązki mogą obejmować m.in. zarządzanie ryzykiem, SZBI, obsługę i zgłaszanie incydentów, bezpieczeństwo łańcucha dostaw oraz audyty.
Jakie obowiązki nakłada NIS2?
Organizacje objęte KSC muszą m.in. zarządzać ryzykiem cyberbezpieczeństwa, wdrożyć odpowiednie środki techniczne i organizacyjne, przygotować SZBI, zarządzać incydentami i je zgłaszać oraz uwzględniać bezpieczeństwo łańcucha dostaw. Zakres obowiązków zależy od statusu organizacji.
Do kiedy trzeba przygotować firmę do NIS2?
Dla podmiotów objętych samodzielną rejestracją termin na wpis do Wykazu KSC upływa 3 października 2026 r. Do 3 kwietnia 2027 r. podmioty kluczowe i ważne, które spełniały kryteria w dniu wejścia ustawy w życie, mają czas na wdrożenie obowiązków wynikających z KSC i rozpoczęcie korzystania z S46.
Współpracując z nami, przeprowadzimy Twoją organizację przez cały proces. Zidentyfikujemy wymagania i luki, a następnie przygotujemy konkretny harmonogram wdrożenia, który pozwoli uporządkować działania i przygotować firmę do realizacji wymaganych obowiązków w terminie.
Czy NIS2 wymaga wdrożenia SZBI?
Tak. Podmioty kluczowe i ważne objęte KSC mają obowiązek wdrożenia systemu zarządzania bezpieczeństwem informacji. SZBI powinien obejmować m.in. zarządzanie ryzykiem, środki bezpieczeństwa, obsługę incydentów i ciągłość działania.
Czy audyt NIS2 jest obowiązkowy?
Obowiązek audytu zależy od statusu organizacji. Podmioty kluczowe podlegają obowiązkowym audytom bezpieczeństwa na zasadach określonych w KSC. Dla określonych podmiotów kluczowych pierwszy audyt przypada do 3 kwietnia 2028 r., a kolejne należy przeprowadzać co najmniej raz na trzy lata.
Czy sama dokumentacja wystarczy, aby spełnić wymagania NIS2?
Nie. Dokumentacja SZBI jest jednym z elementów przygotowania organizacji, ale KSC wymaga również odpowiednich procesów, zarządzania ryzykiem, środków technicznych i organizacyjnych, obsługi incydentów, bezpieczeństwa dostawców oraz ciągłości działania. Dokumentacja powinna odzwierciedlać sposób, w jaki bezpieczeństwo faktycznie działa w organizacji.
Od czego zacząć przygotowanie do NIS2?
Pierwszym krokiem jest ustalenie, czy i w jakim zakresie Twoja organizacja podlega KSC. Następnie warto ocenić obecny poziom bezpieczeństwa, zidentyfikować luki i przygotować plan ich usunięcia.
W Cyber360 możemy przeprowadzić cały proces — od analizy kwalifikacji i audytu, przez SZBI i wymagane procesy, aż po wdrożenie odpowiednich zabezpieczeń, monitoringu i usług MDR. Dzięki temu otrzymujesz nie tylko listę wymagań, ale konkretny plan dojścia do gotowości organizacji.
Czy Cyber360 może pomóc we wdrożeniu NIS2?
Tak. Wspieramy organizacje na kolejnych etapach przygotowania — od analizy i audytu, przez przygotowanie SZBI i procesów, po wdrożenie technologii, monitoringu i usług MDR. Nie kończymy współpracy na raporcie ani dokumentacji — pomagamy przełożyć wymagania NIS2 na działające rozwiązania.